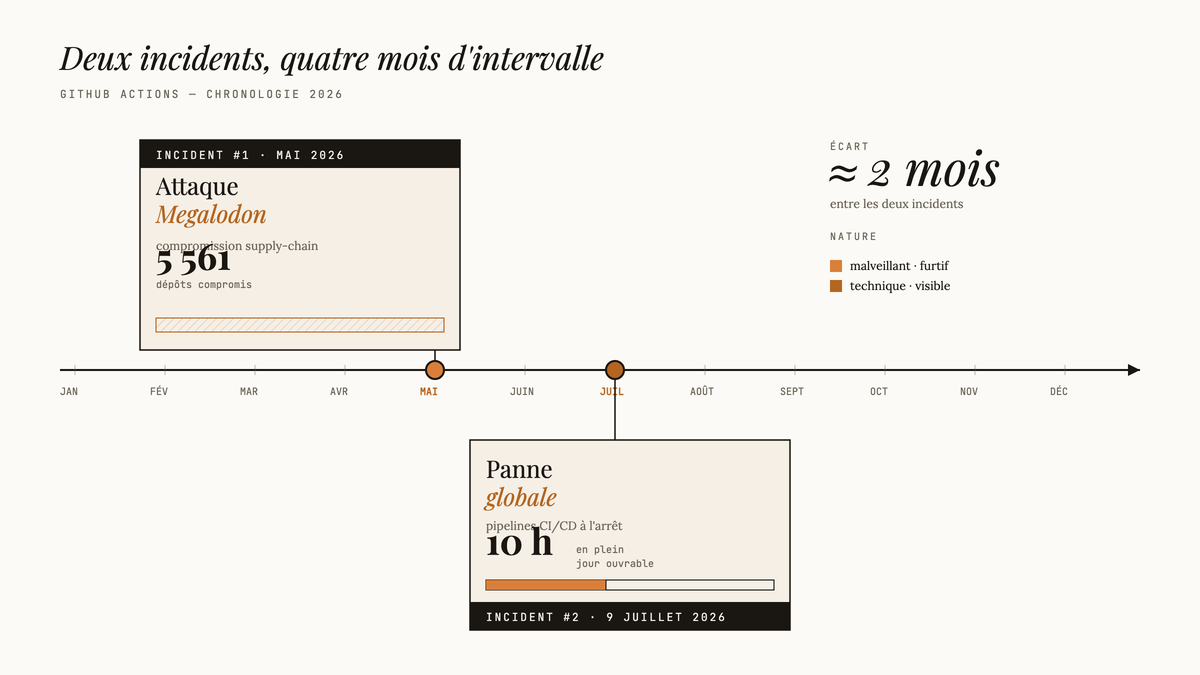
Deux incidents. Quatre mois d’intervalle. Des milliers d’équipes qui ont compris, dans leur corps, ce que ça veut dire de tout miser sur une seule infrastructure. GitHub Actions a connu 2026 difficile : une panne de 10 heures en plein jour ouvrable, et une attaque supply-chain baptisée Megalodon qui a compromis plus de 5 500 dépôts avant que quiconque ne tire la sonnette d’alarme. Si tu gères des pipelines CI/CD, c’est pas juste de la théorie. Ce que tu vas apprendre :
- Ce qui s’est exactement passé lors de la panne du 9 juillet 2026
- Comment l’attaque Megalodon a fonctionné et pourquoi elle a été si efficace
- Pourquoi GitHub Actions reste une cible de choix pour les attaques supply-chain
- Quelles alternatives les équipes regardent sérieusement
- Les pratiques concrètes à mettre en place dès maintenant
Ce qui s’est passé en 2026
GitHub Actions est devenu, en quelques années, le système nerveux de l’automatisation logicielle pour des millions d’équipes. Les workflows de build, de test, de déploiement, de publication de packages : tout passe par là. C’est pratique. C’est intégré. Et c’est exactement le problème. Deux événements distincts ont mis en lumière les risques de cette centralisation. D’abord une panne d’infrastructure classique, massive. Ensuite une attaque sophistiquée qui a exploité la confiance placée dans les actions communautaires. Ensemble, ils posent une question que beaucoup d’équipes évitaient : est-ce qu’on a trop externalisé?
La panne du 9 juillet 2026 : 10 heures sans CI/CD
Le 9 juillet 2026, GitHub Actions est tombé à 03:29 UTC. Le service est revenu à 13:39 UTC. Dix heures de paralysie complète des pipelines pour des milliers d’équipes à l’échelle mondiale. Dix heures, c’est pas une micro-coupure. Pour les équipes en déploiement continu, c’est une journée de travail anéantie. Les builds s’accumulent. Les PRs bloquées s’empilent. Et les équipes qui avaient pas de plan B ont découvert qu’elles n’en avaient effectivement pas.
La panne a révélé un angle mort que beaucoup de gestionnaires techniques connaissent en théorie mais ignorent en pratique : le risque de concentration. Quand toute ton automatisation repose sur un seul fournisseur, t’as pas une chaîne : t’as une ficelle. Une seule coupure suffit.
Retenir de cette panne : si ton équipe ne peut pas merger, tester, ni déployer pendant 10 heures sans plan de continuité, tu n’as pas un problème d’outils. Tu as un problème d’architecture.
L’attaque Megalodon : comment 5 561 dépôts ont été compromis
En mai 2026, une attaque supply-chain coordonnée a été identifiée sous le nom Megalodon. En moins de 6 heures d’exécution active, elle a compromis 5 561 dépôts GitHub. Le vecteur : des actions tierces malveillantes injectées dans des workflows existants. Megalodon a ciblé des actions populaires de la communauté, en exploitant le fait que la plupart des équipes référencent ces actions par tag de version plutôt que par hash SHA. Une action compromise à la source, et tous ses consommateurs en aval héritent du code malveillant au prochain déclenchement de workflow.
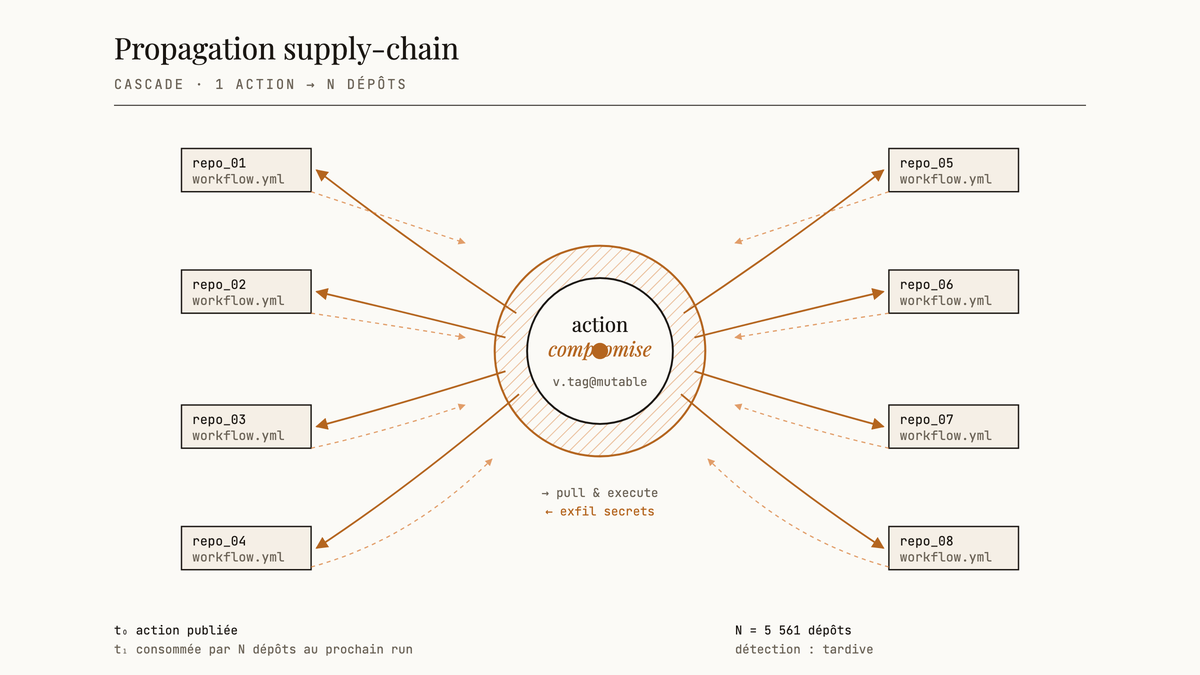
Ce qui rend Megalodon particulièrement troublant, c’est la vitesse. Moins de 6 heures entre le début de l’injection et les premiers dépôts compromis. Le tout dans un modèle de confiance implicite : si l’action s’appelle actions/something ou vient d’un compte avec de bonnes étoiles sur GitHub, la plupart des équipes ne vérifient pas ce qu’elle exécute réellement.
La leçon Megalodon : référencer une action par son tag (
v2,latest) sans épingler le hash SHA, c’est faire confiance à quelque chose que tu contrôles pas. Si le tag bouge, ton workflow exécute n’importe quoi.
Pourquoi GitHub Actions reste une cible de choix
GitHub a été fondé en 2008 et est devenu une filiale de Microsoft en 2018. Aujourd’hui, c’est la plateforme d’hébergement de code la plus utilisée au monde. Cette popularité est exactement ce qui en fait une cible aussi attractive pour les attaques supply-chain. Le modèle d’actions communautaires est puissant. Des milliers d’actions prêtes à intégrer, pour tout et n’importe quoi. Mais ce marché communautaire crée une surface d’attaque massive. N’importe qui peut publier une action. Les audits de sécurité sont rares. Et les équipes pressées copient-collent des workflows sans lire ce qu’ils exécutent.
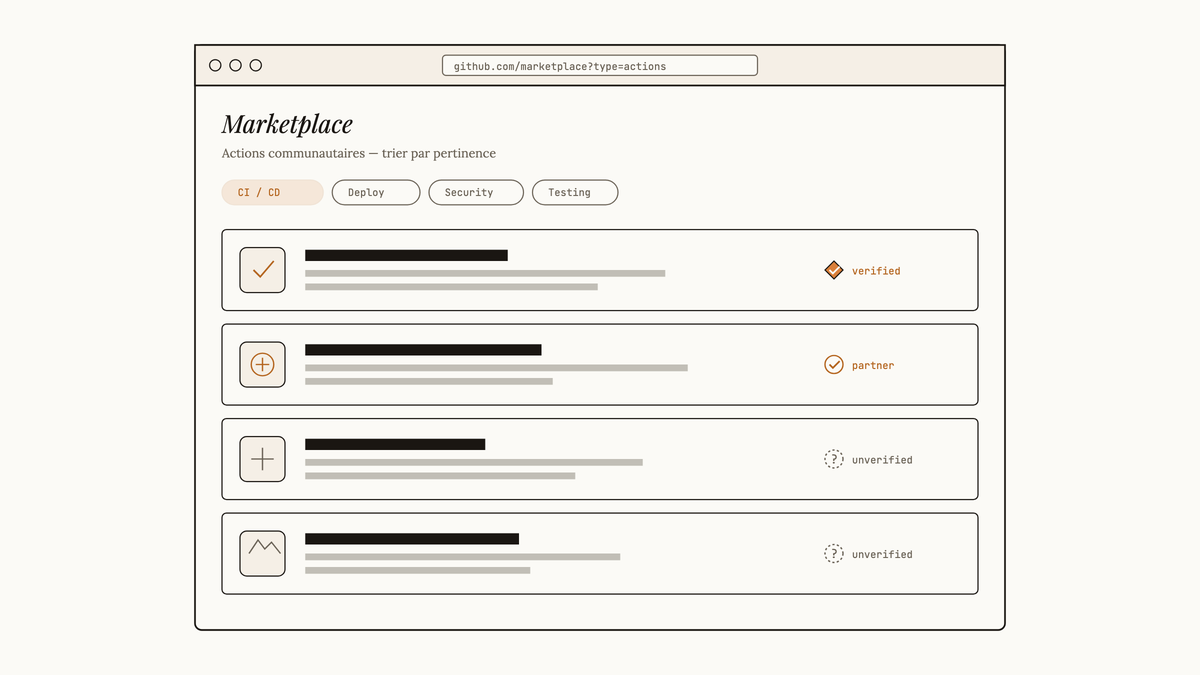
Le plan Free de GitHub inclut 2 000 minutes d’exécution gratuites par mois. C’est suffisant pour que des millions de projets open source et des petites équipes utilisent Actions sans jamais payer. Cette adoption massive crée un écosystème d’actions communautaires non auditées, toutes potentiellement accessibles dans tes workflows. La dépendance transitoire est aussi un problème sous-estimé. Ton workflow utilise une action. Cette action utilise elle-même d’autres actions ou scripts. Tu audites le premier niveau, mais rarement les suivants. Megalodon a exploité exactement ce angle mort.
| Pratique de sécurité | Niveau de protection | Complexité de mise en place |
|---|---|---|
| Épingler les actions par hash SHA | Élevé | Faible |
| Auditer les dépendances transitoires | Élevé | Élevé |
| Utiliser des runners auto-hébergés | Moyen à élevé | Moyen |
| Restreindre les permissions GITHUB_TOKEN | Élevé | Faible |
| Revue manuelle des actions tierces | Moyen | Très élevé |
Les alternatives que les équipes regardent maintenant
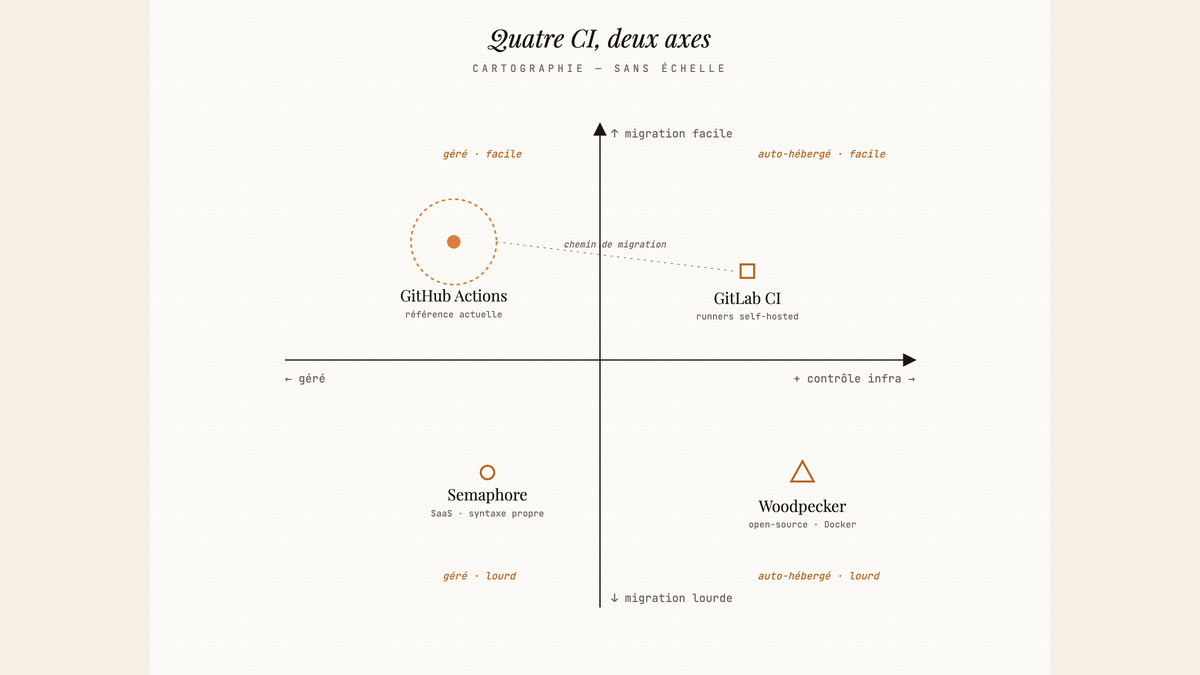
Après Megalodon et la panne de juillet, plusieurs équipes ont commencé à diversifier sérieusement. Pas nécessairement pour abandonner GitHub Actions, mais pour réduire leur exposition. GitLab CI/CD revient dans beaucoup de conversations. Son architecture pipeline est mature, son modèle de sécurité est plus contrôlé, et les runners sont plus facilement auto-hébergés dans des environnements privés. La migration depuis GitHub Actions demande un effort non négligeable, mais les équipes avec des exigences de conformité élevées y voient un avantage clair. Woodpecker CI gagne du terrain dans la communauté open source. C’est un fork de Drone CI, léger, auto-hébergeable, avec une surface d’attaque externe réduite par définition. Si tout ton CI tourne sur ton infrastructure, une compromission supply-chain via une plateforme externe devient beaucoup moins probable. Semaphore CI est aussi dans le tableau : selon les données disponibles, ses runners sont environ 2x plus rapides que ceux de GitHub Actions sur des workloads comparables. Pour des équipes qui paient à la minute, ça change le calcul économique. Les runners auto-hébergés GitHub Actions représentent une option hybride. Tu gardes ton écosystème de workflows existants, mais tu reprends le contrôle de l’environnement d’exécution. C’est pas une solution à tout, mais ça réduit la dépendance à l’infrastructure cloud de GitHub.
Ce que ça implique concrètement pour tes pipelines
OK check ça. T’as pas besoin de migrer tout ton CI demain. Mais tu as besoin de faire quelques ajustements qui, collectivement, changent ton profil de risque de façon significative.
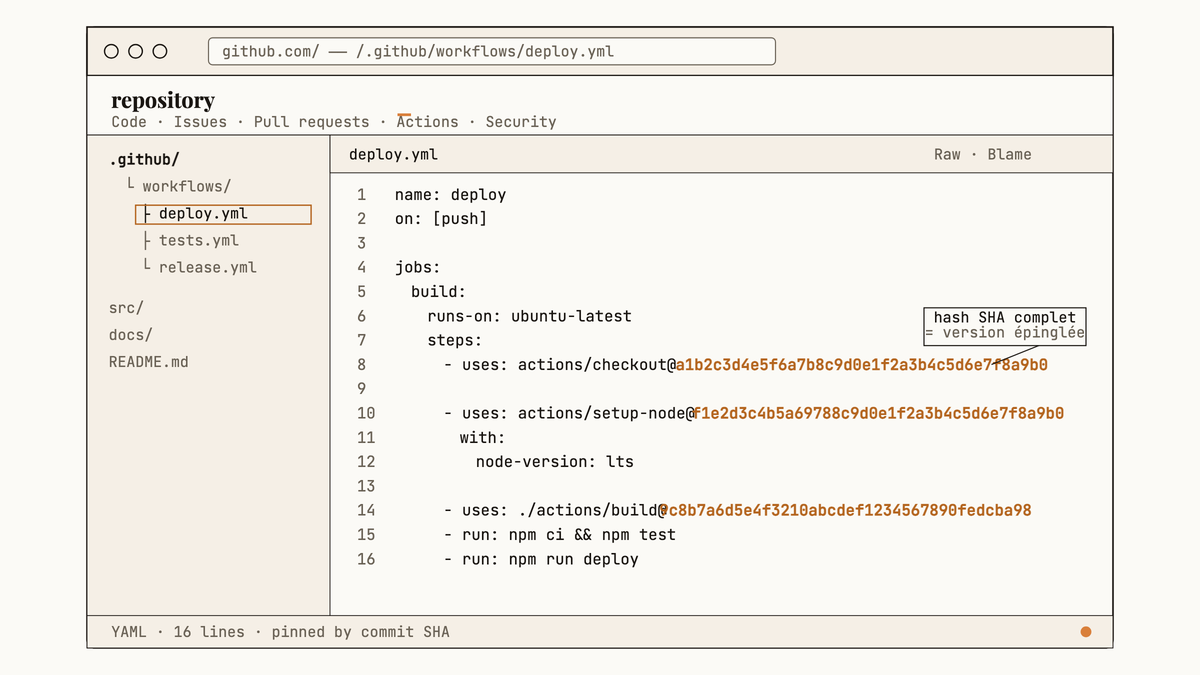
Épingle tes actions par hash SHA. Remplace uses: actions/checkout@v4 par uses: actions/checkout@<hash-complet>. GitHub Actions supporte cette syntaxe. Un hash SHA pointe vers un commit précis, immuable. Un tag, lui, peut bouger sous tes pieds.
Audite tes workflows existants. Fais l’inventaire de toutes les actions tierces que tes workflows utilisent. Qui les maintient? Depuis quand? Ont-elles changé récemment? C’est fastidieux, mais c’est le type d’audit que Megalodon aurait rendu trivial à justifier.
Restreins les permissions du GITHUB_TOKEN. Par défaut, GitHub Actions alloue des permissions larges. Tu peux les réduire à ce dont chaque workflow a réellement besoin : lecture seule pour les builds, écriture ciblée pour les déploiements. Principe du moindre privilège, appliqué aux CI.
Définis un plan de continuité pour les pannes. Après la panne de 10 heures de juillet, la question est simple : qu’est-ce que ton équipe fait quand GitHub Actions est en bas? Un runner alternatif configuré? Un procédé manuel documenté? La réponse « on attend » est valide seulement si tu assumes les conséquences business qui viennent avec.
Considère un système de monitoring des actions utilisées. Des outils de gestion des dépendances peuvent être configurés pour surveiller les actions tierces dans tes workflows, comme ils surveillent déjà tes dépendances de code. C’est pas parfait, mais c’est une couche de détection supplémentaire.
Verdict
GitHub Actions reste l’option la plus intégrée pour les équipes déjà dans l’écosystème GitHub. La panne de 10 heures de juillet et l’attaque Megalodon de mai 2026 n’ont pas rendu la plateforme inutilisable. Elles ont rendu la complaisance intenable. L’épinglage par hash SHA, l’audit des dépendances de workflow et un plan B pour les pannes ne sont plus des bonnes pratiques optionnelles. Ils sont la table d’entrée. Si ton équipe n’a pas fait cet audit depuis Megalodon, c’est le prochain sprint. Le vrai risque n’est pas GitHub Actions en soi. C’est d’avoir construit ton infrastructure d’automatisation sur la confiance implicite plutôt que sur des contrôles explicites. Deux incidents en 2026 t’ont donné la même leçon deux fois. La troisième fois, elle coûtera plus cher.
Le Tour de Table couvre chaque semaine les incidents de sécurité, les outils DevOps et les pratiques CI/CD qui comptent pour les équipes québécoises. Si cet article t’a été utile, la newsletter va plus loin chaque semaine.
Check tes courriels.
Lien à cliquer pour confirmer ton abonnement.
Texte par David Cyr