GitHub Copilot Coding Agent : assigner un ticket à l’IA qui code et ouvre le PR tout seul
GitHub vient de passer à la vitesse supérieure. Le Coding Agent de GitHub Copilot est maintenant en disponibilité générale : tu assignes un ticket à l’IA, elle lit le contexte, écrit le code, roule les tests et ouvre un pull request avec un résumé des changements. Sans que tu touches un clavier. Sauf que c’est pas parce que c’est impressionnant que c’est le bon outil pour tout. Voilà ce qu’il faut savoir avant d’assigner ton prochain ticket à une machine. Ce que tu vas apprendre :
- Comment fonctionne concrètement le Coding Agent dans ton flux GitHub
- Ce qui se passe sous le capot pendant que l’agent travaille
- Les limites réelles de l’outil et les cas où l’humain reste nécessaire
- Qui a accès, à quel plan et à quel prix en USD
- Ce que ça change dans la réalité d’un développeur quotidien
Ce que fait concrètement le Coding Agent de Copilot
Le Coding Agent n’est pas un autocomplétion amélioré. C’est un agent asynchrone : tu lui assignes une tâche via l’interface GitHub Issues, et il travaille de façon indépendante pendant que tu fais autre chose. Le flux est simple en apparence. Tu ouvres un ticket, tu assigner l’agent comme tu assignerais un collègue, et Copilot prend le relais. Il lit la description du ticket, explore le dépôt pour comprendre le contexte, et commence à écrire du code.
La partie intéressante, c’est ce qui arrive à la fin. L’agent ouvre un pull request avec un résumé lisible de ce qu’il a changé et pourquoi. Tu révises, tu demandes des corrections si nécessaire, et rien n’est fusionné sans ton approbation. L’humain reste dans la boucle à l’étape de validation.
Le principe de base : l’agent code, l’humain approuve. Le contrôle final reste toujours de ton côté.
Comment assigner un ticket GitHub à l’agent : le flux de travail étape par étape
Le déclencheur, c’est l’assignation. Dans l’interface GitHub Issues, tu choisis « GitHub Copilot » comme assigné, exactement comme tu choisirais un membre de ton équipe. C’est tout pour déclencher le processus. À partir de là, l’agent lit la description du ticket, les commentaires existants et le contexte du dépôt. Plus ton ticket est précis (description claire, critères d’acceptation explicites, exemples de comportement attendu), meilleures seront les chances d’un résultat utilisable sans trop de va-et-vient.
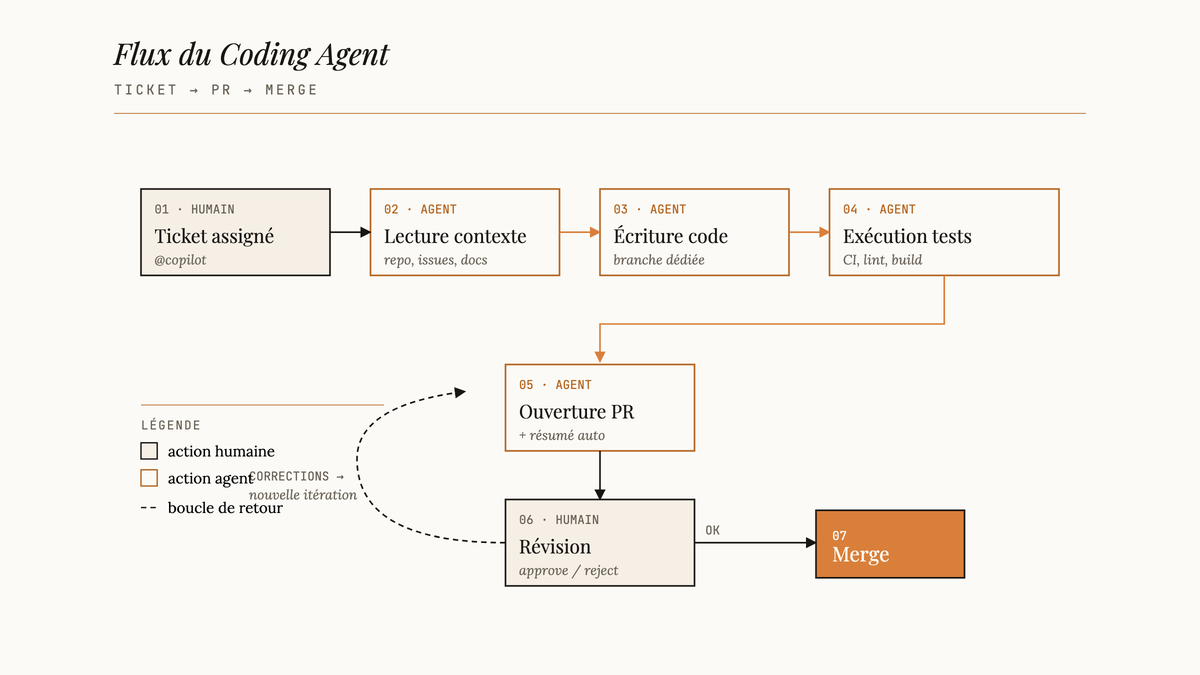
Une fois le code écrit, l’agent exécute les tests automatisés du projet. Si les tests passent, il ouvre le PR avec un récapitulatif structuré. Si quelque chose cloche, il peut tenter des corrections avant d’escalader vers toi. Le cycle de corrections fonctionne aussi dans le PR lui-même. Tu laisses un commentaire sur le code, l’agent interprète la demande et soumet une révision. C’est un aller-retour asynchrone qui évite de basculer constamment entre ton éditeur et GitHub.
Ce qui se passe sous le capot : sandbox, tests et sécurité
L’agent ne tourne pas directement dans ton environnement. Il opère dans un environnement sandbox sécurisé, isolé de ta production et de tes secrets d’infrastructure. C’est un détail critique. Quand un agent autonome exécute du code, la question numéro un c’est : qu’est-ce qu’il peut toucher? La réponse ici : seulement le dépôt ciblé, dans un contexte contrôlé. Il n’a pas accès à tes bases de données de production, tes clés API sensibles ou d’autres dépôts non autorisés.
C’est une préoccupation légitime, et ces chiffres le confirment. Quatre développeurs sur cinq ont des réserves sur la sécurité quand on parle d’agents qui exécutent du code sans supervision directe. L’isolation en sandbox est la réponse structurelle de GitHub à cette anxiété.
L’isolation sandbox, c’est la condition minimale pour que ce type d’agent soit déployable en contexte professionnel. GitHub l’a compris. L’agent a aussi accès aux outils de CI/CD configurés dans le dépôt. Il peut déclencher les pipelines de tests existants, lire les résultats, et adapter son code en fonction. Ça suppose que tu as déjà des tests bien configurés, si ta suite de tests est absente ou fragile, l’agent va quand même ouvrir un PR, mais la qualité de la validation sera limitée par la qualité de ta couverture.
Limites actuelles et cas où l’agent n’est pas le bon outil
Soyons clairs. Le Coding Agent brille sur des tickets bien définis, de portée limitée, avec des critères de succès explicites. Correction de bug reproductible, ajout d’un champ à un formulaire, mise à jour d’une dépendance avec adaptation du code correspondant. Il accroche sur tout ce qui est ambigu, architectural, ou qui nécessite une compréhension du contexte métier que le ticket n’explique pas. « Refactorise le module de paiement pour être plus maintenable » va produire quelque chose, mais probablement pas ce que tu voulais.
Un projet avec une base de code volumineuse réduit la précision de l’agent. Le contexte se dilue, les dépendances entre modules deviennent difficiles à modéliser, et les chances d’une solution correcte du premier coup diminuent. C’est pas un défaut unique à Copilot, c’est une limite fondamentale de l’état actuel des agents de codage.
Ce chiffre dit tout. Les développeurs savent que l’IA manque de contexte. Le ticket bien rédigé est ta meilleure arme pour compenser. Si tu veux que l’agent réussisse, investis du temps dans la rédaction du ticket.
| Type de ticket | Convient au Coding Agent | Raison |
|---|---|---|
| Bug reproductible avec étapes claires | Oui | Contexte limité, critère de succès binaire |
| Ajout de fonctionnalité petite et isolée | Oui | Périmètre défini, peu de dépendances |
| Refactorisation architecturale | Non | Décisions de design non codifiables dans un ticket |
| Optimisation de performance | Peut-être | Dépend des métriques définies dans le ticket |
| Migration de framework | Non | Impact transversal, jugement humain requis |
| Correction de vulnérabilité de sécurité | Prudence | Révision humaine renforcée obligatoire |
Un autre angle mort : les tickets qui touchent à la sécurité. L’agent peut proposer un correctif pour une vulnérabilité, mais la révision humaine par un dev expérimenté n’est pas optionnelle dans ce cas. Le risque de corriger en surface sans comprendre la cause racine est réel.
Disponibilité générale : qui y a accès et à quel prix
Le Coding Agent est maintenant inclus dans les plans GitHub Copilot payants existants. Pas de frais additionnels pour les utilisateurs actuels.
| Plan | Prix mensuel (USD) | Accès Coding Agent |
|---|---|---|
| Copilot Free | 0 $US/mois | Non (complétions seulement) |
| Copilot Pro | 10 $US/mois | Oui |
| Copilot Pro+ | 39 $US/mois | Oui |
| Copilot Business | 19 $US/utilisateur/mois | Oui |
| Copilot Enterprise | 39 $US/utilisateur/mois | Oui |
Le plan Free donne accès à environ 2 000 complétions par mois mais ne couvre pas le Coding Agent. Pour accéder à l’agent autonome, il faut au minimum le plan Pro à 10 $US/mois.
Quatre virgule sept millions d’utilisateurs payants, c’est la base qui hérite du Coding Agent sans démarche supplémentaire. GitHub n’a pas besoin de convaincre un nouveau marché : il donne une capacité inédite à ceux qui paient déjà.
L’extension VS Code à elle seule dépasse les 72 millions d’installations. L’audience pour le Coding Agent est massive, même si une fraction seulement bascule vers les plans payants qui débloquent l’agent.
Pour les équipes déjà sur un plan Business ou Enterprise, c’est une capacité nouvelle sans ligne ajoutée à la facture.
Ce que ça change vraiment dans un flux de développement quotidien
La vraie transformation, c’est pas que l’IA code à ta place. C’est qu’elle code pendant que tu codes autre chose. Un agent synchrone (genre autocomplete ou chat en temps réel) te garde dans la boucle à chaque ligne. Un agent asynchrone comme le Coding Agent te libère un bloc de temps pendant qu’il traite un ticket en parallèle. Tu peux être en train de régler un bug critique pendant que l’agent implémente la correction d’un ticket de moindre priorité.
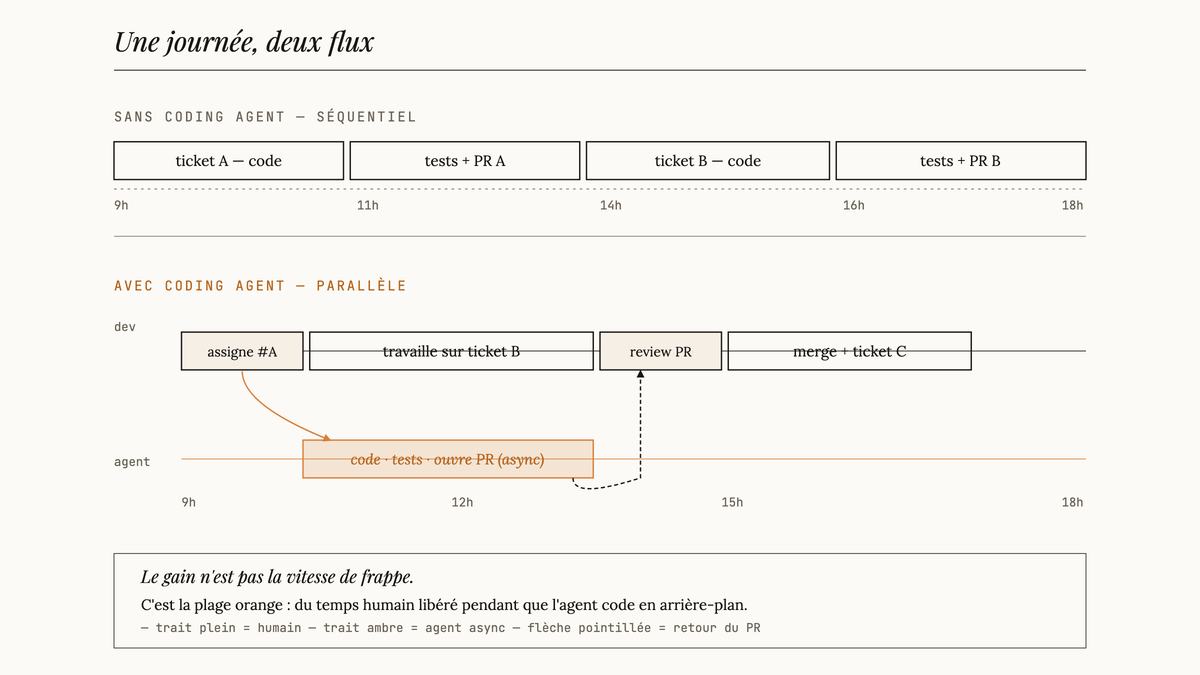
Sauf qu’il faut pas se raconter des histoires. L’agent n’élimine pas le temps de révision. Un PR automatique qu’on approuve sans lire parce qu’on « fait confiance à l’IA », c’est une régression qui rentre en production. La discipline de révision est non négociable, même si le code vient d’un agent.
Presque la moitié des développeurs sont encore sceptiques. C’est pas de la résistance irrationnelle : c’est de l’expérience accumulée avec des outils qui ont promis beaucoup et livré des suggestions à moitié correctes. Le Coding Agent va devoir prouver sa valeur ticket par ticket, PR par PR. Le vrai changement de comportement, c’est dans la rédaction des tickets. Si l’agent devient un collaborateur régulier, les tickets flous deviennent un problème d’équipe, pas juste un problème de lecture entre humains. Écrire un bon ticket (critères d’acceptation clairs, contexte technique, exemples de comportement attendu) devient une compétence de plus en plus stratégique.
L’autre dimension : la charge cognitive. Un dev qui gère cinq tickets en parallèle, dont deux assignés à l’agent, doit garder une vue d’ensemble des PR entrants sans se laisser noyer. Le inbox de code review peut grossir vite si l’agent tourne sur plusieurs tickets simultanément dans une équipe.
Verdict : pour qui, pour qui pas
Le Coding Agent de GitHub Copilot est un vrai outil de flux de travail, pas un gadget. Sur des tickets bien définis, il peut éliminer des blocs de travail répétitifs et libérer du temps pour ce qui demande du jugement. Mais il amplifie la qualité de ce que tu lui donnes. Un ticket vague produit un PR vague. Une suite de tests inexistante produit un PR non validé. Et une approbation de PR sans révision sérieuse produit une régression silencieuse. Pour qui c’est fait :
- Les équipes avec des pratiques de rédaction de tickets solides
- Les projets avec une couverture de tests fonctionnelle
- Les développeurs qui veulent paralléliser les tâches de faible priorité
- Les organisations déjà sur un plan Copilot payant (le coût marginal est nul) Pour qui c’est pas fait (encore) :
- Les codebases sans discipline de tests automatisés
- Les tickets formulés à l’interne comme « améliorer les perfs »
- Les équipes qui ne peuvent pas gérer un volume accru de PRs à réviser
- Tout travail qui touche à des décisions architecturales ou à la sécurité critique Le Coding Agent est maintenant disponible. Mais disponible, ça veut pas dire prêt pour tous les contextes. Commence petit : assigne un bug reproductible bien documenté, révise le PR avec attention, et évalue si la qualité du résultat mérite d’élargir l’usage. C’est tout.
Tu veux recevoir les prochaines analyses d’outils IA pour développeurs directement dans ta boîte? Le Tour de Table de la Taverne sort chaque semaine avec le signal, sans le bruit.
Check tes courriels.
Lien à cliquer pour confirmer ton abonnement.
Texte par David Cyr