5 561 dépôts GitHub. Compromis. En six heures. Pas par une faille zero-day dans le kernel. Pas par un exploit sophistiqué qui demande des mois de préparation. Par des workflows GitHub Actions, l’outillage d’automatisation que la plupart des équipes dev activent sans trop y penser. La campagne Megalodon, déclenchée le 18 mai 2026, est une démonstration froide de ce que signifie une attaque supply chain à l’échelle industrielle. Voici ce qui s’est passé. Ce que tu vas apprendre :
- Comment Megalodon a compromis des milliers de repos en quelques heures via GitHub Actions
- Pourquoi les backdoors dormants sont particulièrement dangereux à détecter
- Pourquoi le modèle de confiance de GitHub Actions est structurellement risqué
- Ce que tu peux faire concrètement pour protéger tes pipelines CI/CD
Ce qui s’est passé : l’attaque Megalodon en bref
Le 18 mai 2026, entre 11h36 et 17h48 UTC, une campagne coordonnée a injecté des commits malicieux dans 5 561 dépôts GitHub distincts. Au total : 5 718 commits. Deux comptes bot ont fait le travail, l’un générant 2 878 commits, l’autre 2 841.
La mécanique était simple et dévastatrice. Les attaquants ont utilisé des workflows GitHub Actions malicieux pour automatiser l’injection à grande échelle. Un bot fait des commits, GitHub les accepte, les workflows s’exécutent dans l’environnement CI/CD des victimes. Le tout, dans la fenêtre horaire d’un quart de travail.
Dans les jours suivants, entre le 19 et le 21 mai 2026, des packages NPM infectés ont commencé à être publiés. Le vecteur se déplace : du code source aux artefacts distribués, consommés par d’autres projets sans aucun signe visible de compromission.
Comment les workflows GitHub Actions ont servi de vecteur d’infection
GitHub Actions fonctionne sur un modèle de confiance implicite. Quand tu définis un workflow .yml dans .github/workflows/, GitHub exécute ce que tu lui demandes dans un environnement virtualisé avec accès à tes secrets, à ton code, et à GITHUB_TOKEN, un token d’authentification généré automatiquement.
Le problème : beaucoup de workflows réutilisent des actions tierces publiées sur le GitHub Marketplace. Ces actions sont référencées par tag (ex. uses: some-org/some-action@v2) et non par hash de commit. Si l’action tierce est compromise, ou si le tag pointe vers un commit altéré, ton workflow exécute du code malicieux avec les mêmes permissions que si c’était le tien.
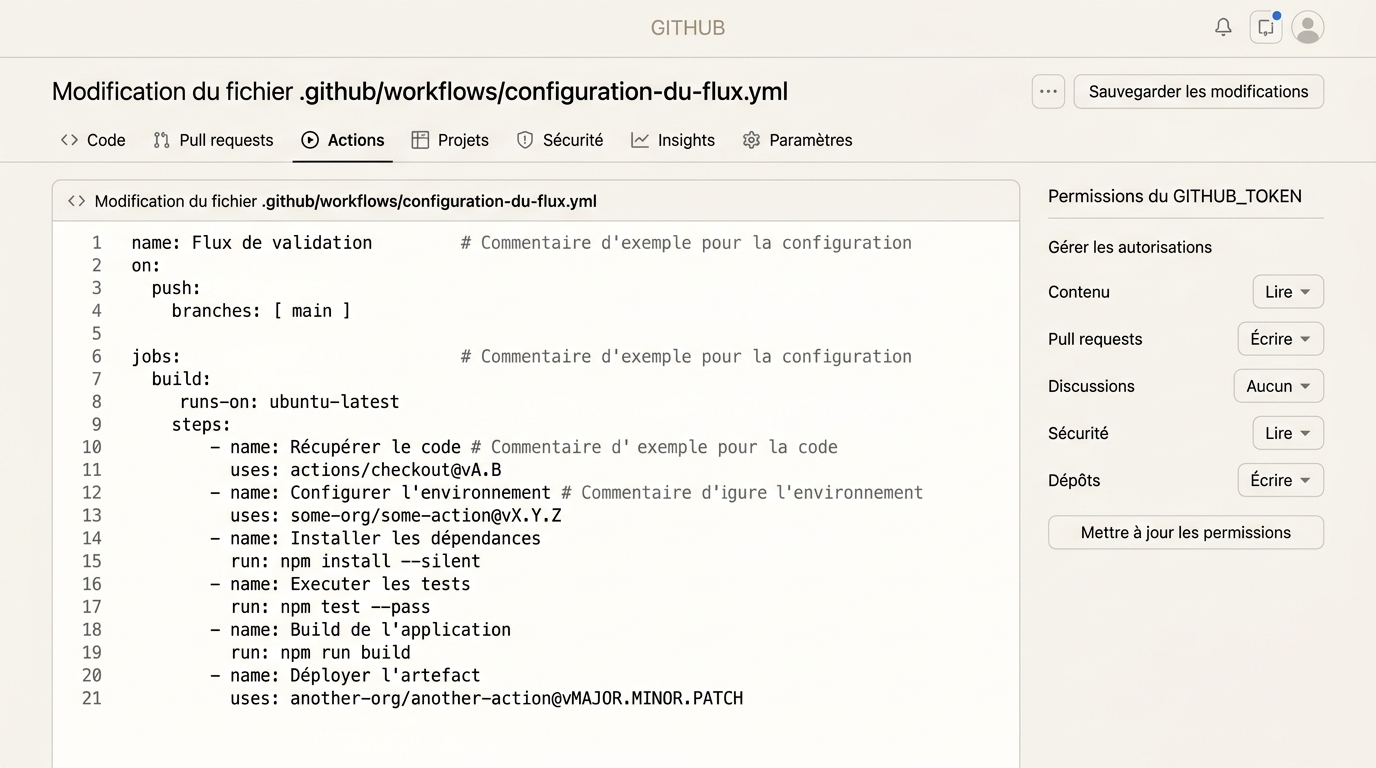
Dans le cas Megalodon, les attaquants ont exploité cette surface pour injecter des commits automatisés à travers des pipelines qui n’avaient pas de restrictions de permissions strictes. Le bot authentifié pousse, le workflow s’exécute, le payload se propage. Répète 5 718 fois en six heures.
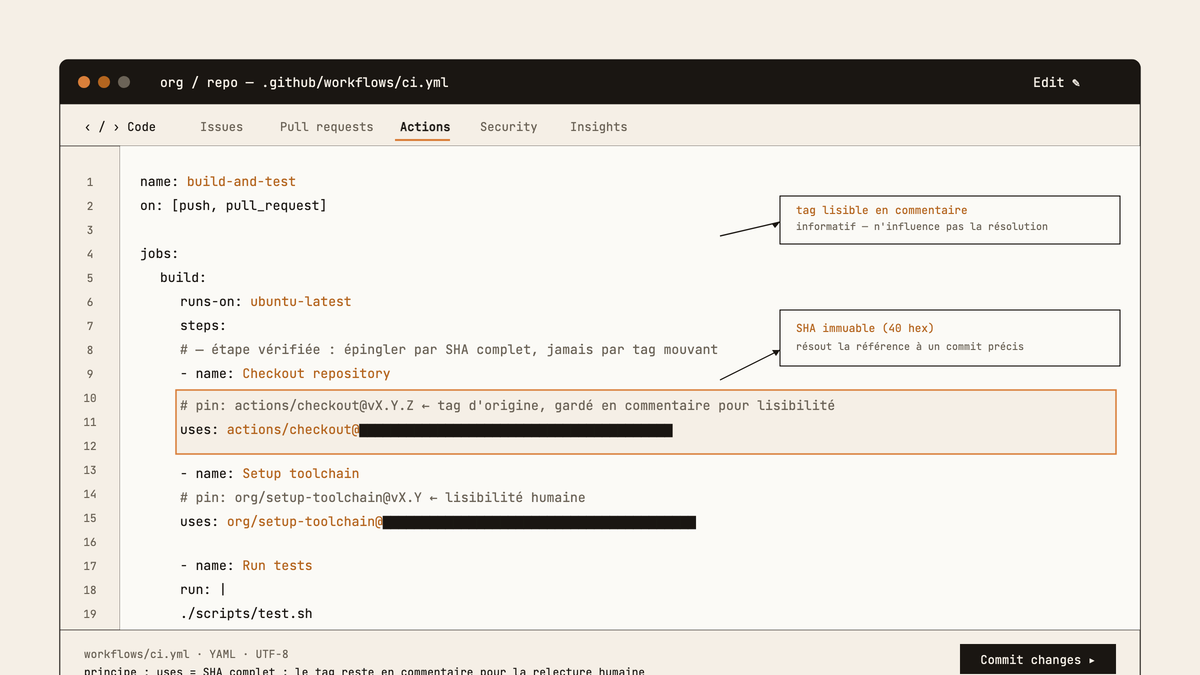
À retenir : référencer une action tierce par tag plutôt que par hash de commit, c’est faire confiance à quelqu’un d’autre pour ne jamais altérer ce tag. Cette confiance peut être retournée contre toi.
Les backdoors dormants : une menace qui attend son heure
Le détail le plus inquiétant de Megalodon n’est pas le volume de repos touchés. C’est ce qui a été planté dedans. Les commits injectés incluaient des backdoors dormants : des morceaux de code silencieux qui ne font rien d’observable au moment de l’injection. Ils attendent une condition d’activation, une date, un signal externe, une requête vers un endpoint contrôlé par les attaquants.
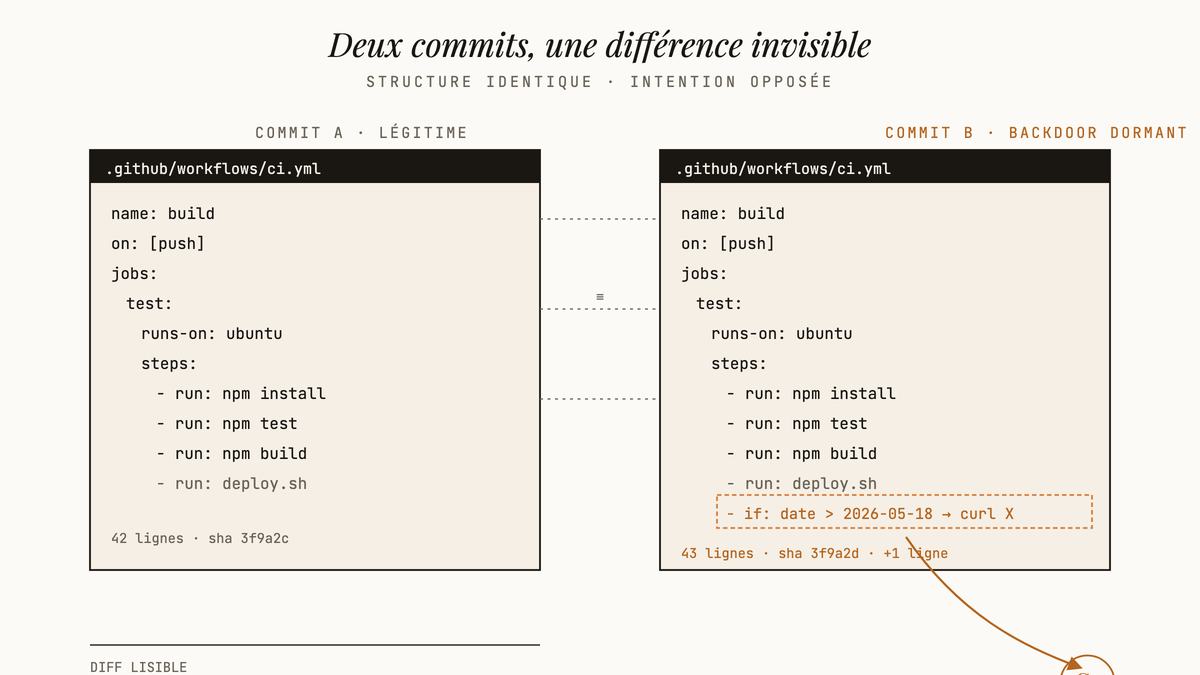
C’est là que ça devient vicieux. Les scanners de sécurité classiques cherchent des comportements suspects : exfiltration de données, spawn de processus, connexions sortantes anormales. Un backdoor dormant ne fait rien de tout ça. Il passe les audits automatisés, parfois même les revues manuelles, parce qu’il ressemble à du code inoffensif jusqu’au jour où il ne l’est plus.
| Type de menace | Détectable à l'injection? | Détectable avant activation? | Impact potentiel |
|---|---|---|---|
| Malware actif | Souvent oui | Oui | Immédiat |
| Backdoor dormant | Rarement | Difficile | Différé et ciblé |
| Dépendance compromise | Parfois | Avec audit deps | Indirect |
| Package NPM malicieux | Variable | Avec lockfile audit | Large surface |
Les packages NPM publiés entre le 19 et le 21 mai 2026 amplifient le problème : un développeur qui installe une dépendance infectée n’a pas touché au repo GitHub original. Il a simplement fait npm install comme d’habitude.
Pourquoi l’écosystème GitHub Actions est structurellement exposé
Soyons clairs : ce n’est pas un bug dans GitHub Actions. C’est une conséquence directe de la façon dont l’écosystème est conçu. GitHub Actions inclut des minutes d’exécution gratuites chaque mois même sur le plan Free (gratuit, soit 0 USD/mois). Ça veut dire que n’importe qui peut créer des workflows automatisés, publier des actions tierces sur le Marketplace, et les rendre disponibles à la consommation globale. La barrière d’entrée est quasi inexistante. C’est la force de la plateforme, et c’est aussi sa vulnérabilité.
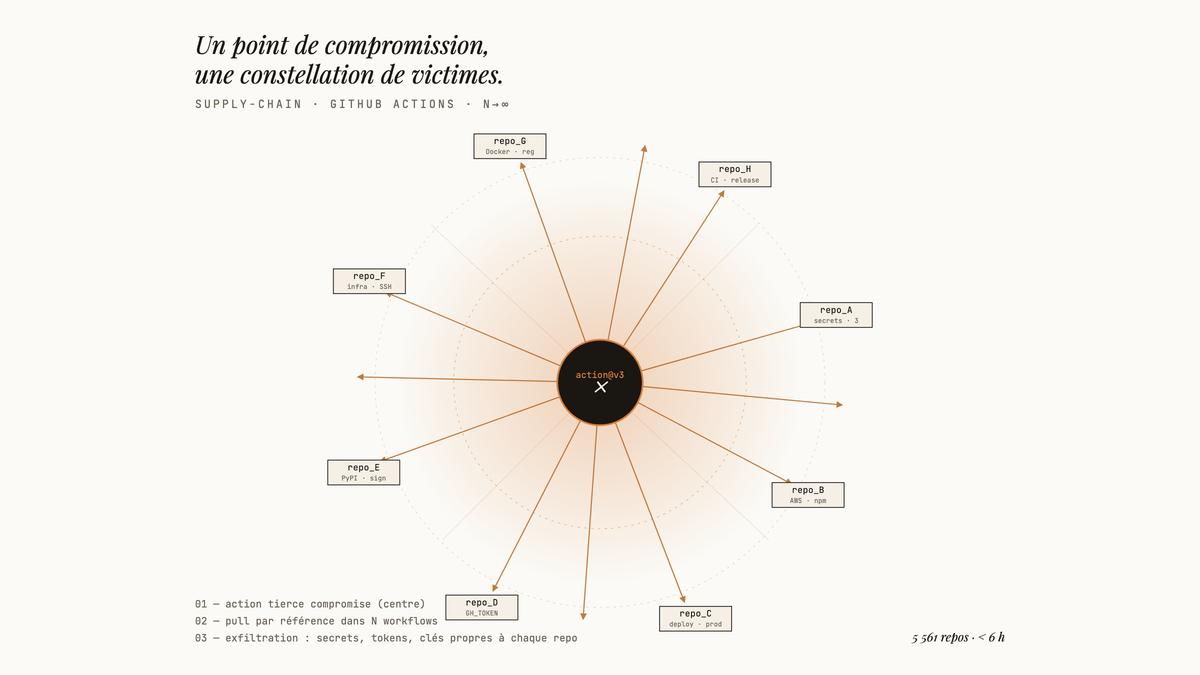
Le modèle de confiance par défaut de GITHUB_TOKEN aggrave la situation. Par défaut, dans beaucoup de repos, ce token a des permissions d’écriture sur le contenu du dépôt, sur les packages, parfois sur les pull requests. Un workflow compromis peut donc non seulement lire tes secrets, mais aussi pousser du code, publier des releases, modifier des branches.
Le vrai problème systémique : compromettre un workflow partagé populaire, c’est potentiellement compromettre des milliers de projets qui en dépendent. L’attaque n’a pas besoin de cibler chaque repo individuellement. Elle cible la chaîne d’approvisionnement, et la cascade fait le reste. L’affaire Megalodon n’est pas isolée. Elle s’inscrit dans une tendance documentée d’attaques supply chain ciblant les outils CI/CD :
tj-actions/changed-files,reviewdog,actionlintont déjà fait l’objet d’incidents similaires ces dernières années. Ce qui est nouveau avec Megalodon, c’est l’échelle : plus de 5 500 repos en moins d’une demi-journée de travail.
Ce que les équipes dev et sécu doivent faire maintenant
Là, écoute. Si tu utilises GitHub Actions dans tes pipelines de production, la réponse à Megalodon ne se limite pas à « surveiller les nouvelles ». Il y a des mesures concrètes à implémenter, et certaines prennent moins d’une heure.
Épingle les actions tierces par hash de commit. Remplace uses: some-org/action@v2 par uses: some-org/action@<hash-complet-du-commit>. Ça garantit que tu exécutes exactement le code que tu as audité, et pas une version silencieusement altérée d’un tag mutable.
Restreins les permissions GITHUB_TOKEN au minimum nécessaire. Dans chaque workflow, déclare explicitement les permissions requises. Si ton job de test n’a besoin que de lire le code, il ne devrait pas avoir d’accès en écriture sur les packages ou les issues. Le principe du moindre privilège s’applique ici comme partout.
Audite tous tes workflows existants. Passe en revue chaque fichier dans .github/workflows/. Pour chaque action tierce référencée : est-ce qu’elle est épinglée par hash? Est-ce que tu sais ce qu’elle fait? Est-ce que tu l’as revue récemment? Utilise des outils comme actionlint ou zizmor pour automatiser une partie de cet audit.
Active les alertes Dependabot pour tes actions GitHub. Dependabot peut surveiller les dépendances déclarées dans tes workflows et t’alerter quand une action tierce est mise à jour, te donnant une chance de réviser le changement avant qu’il n’entre dans ton pipeline.
Si tu utilises des packages NPM, audite ton lockfile. Pour les projets qui auraient pu consommer des dépendances infectées entre le 19 et le 21 mai 2026, un npm audit et une comparaison de l’arbre de dépendances avec des versions propres connues est une première étape. La version propre de référence documentée pour Tiledesk est la 2.18.5, si tu utilises ce package, vérifie ta version installée.
| Mesure défensive | Complexité | Impact | Priorité |
|---|---|---|---|
| Épinglage par hash de commit | Faible | Élevé | Immédiate |
| Restriction permissions GITHUB_TOKEN | Faible | Élevé | Immédiate |
| Audit des workflows existants | Moyenne | Élevé | Cette semaine |
| Activation Dependabot pour Actions | Faible | Moyen | Cette semaine |
| Surveillance des packages NPM publiés | Moyenne | Moyen | Continu |
| Formation de l'équipe sur supply chain | Élevée | Élevé | Prochain sprint |
Quoi faire maintenant : ouvre le repo de ton projet principal. Va dans
.github/workflows/. Compte le nombre d’actions tierces référencées par tag (pas par hash). C’est ta surface d’exposition minimale. Commence par épingler les actions les plus utilisées dans tes workflows critiques de production.
Le verdict : une nouvelle normalité pour la sécu CI/CD
Megalodon confirme ce que les équipes sécu répétaient depuis des années : la chaîne d’approvisionnement logicielle est le nouveau périmètre d’attaque. Le firewall ne sert à rien quand l’ennemi se fait livrer par la porte de service des dépendances. 5 561 repos en six heures. Pas parce que GitHub est mal conçu. Parce que la confiance implicite accordée aux workflows automatisés, et aux actions tierces qui les composent, n’a pas été questionnée assez tôt, assez souvent, dans assez d’équipes. La bonne nouvelle : les mesures défensives existent, elles sont documentées, et la plupart ne demandent pas un budget de sécurité d’entreprise pour être appliquées. L’épinglage par hash, la restriction des permissions, l’audit des workflows : c’est du travail d’ingénierie ordinaire, pas de la magie. La mauvaise nouvelle : si tu n’as pas encore fait cet audit, tu l’as peut-être déjà dans ta liste depuis la dernière fois qu’un incident supply chain a fait les manchettes. Le pattern se répète. La question c’est quand tu choisis d’agir. C’est tout.
Tu veux qu’on couvre l’audit de workflows GitHub Actions en profondeur dans un prochain tutoriel? Dis-le dans le Tour de Table, si la demande est là, on l’écrit.
Check tes courriels.
Lien à cliquer pour confirmer ton abonnement.
Texte par David Cyr