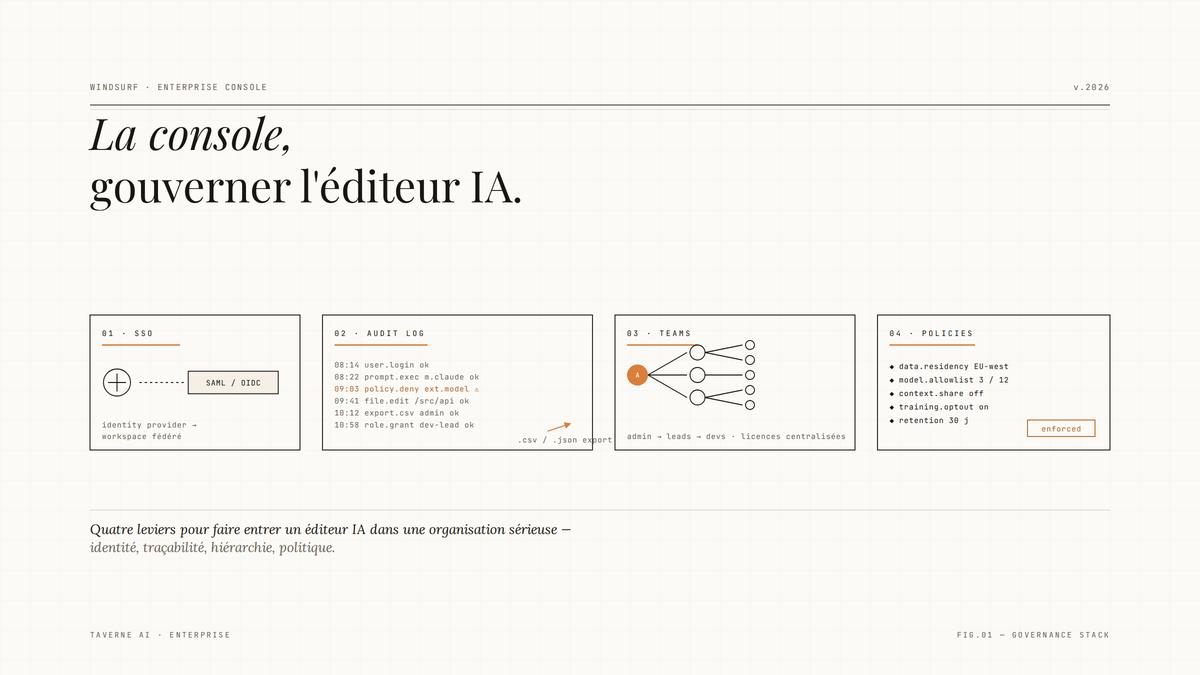
Windsurf Enterprise : SSO, audit logs et contrôles admin pour équipes IA
Windsurf × gouvernance IT = l’éditeur IA qui veut rentrer dans les grandes organisations
Tu veux déployer un éditeur IA dans une organisation qui a des politiques IT sérieuses. Ton département IT demande du SSO, des journaux d’audit exportables, et une gestion centralisée des licences. Cursor est souvent le premier nom qui sort, mais Windsurf a fait un virage clair vers les équipes avec des exigences formelles depuis son acquisition par Cognition AI en 2025. Aujourd’hui tu vas apprendre à :
- Configurer le SSO SAML/OIDC dans le plan Enterprise de Windsurf
- Activer et exporter les journaux d’audit pour tes besoins de conformité
- Gérer les licences et permissions depuis le tableau de bord admin central
- Comprendre l’intégration Devin et ce qu’elle change pour les équipes
- Comparer honnêtement Windsurf et Cursor sur la couche gouvernance
Ce dont t’as besoin avant de commencer
1. Un compte Windsurf Enterprise ou Teams
Windsurf est un fork de VS Code édité par Codeium, société fondée en 2021 à Mountain View et acquise par Cognition AI mi-2025. Le plan Free existe (gratuit) et le plan Pro coûte 15 $US/mois. Pour la gouvernance IT sérieuse, tu as besoin du plan Teams à 30 $US/mois par utilisateur, ou du plan Enterprise à tarif négocié qui débloque les fonctionnalités SSO complètes.
2. Accès admin à ton fournisseur d’identité
SSO SAML/OIDC nécessite un accès administrateur à ton IdP : Okta, Azure AD, Google Workspace, ou tout autre fournisseur compatible. Tu auras besoin de créer une application dans ton IdP et de fournir les métadonnées à Windsurf.
3. Droits d’administration dans ton organisation Windsurf
Pour configurer la gouvernance, tu dois être désigné comme admin de l’organisation Windsurf. Ce rôle est distinct du rôle développeur standard et s’assigne depuis le tableau de bord admin.
4. Une politique de conformité à valider
Avant de t’engager sur les journaux d’audit de Windsurf, liste tes exigences précises : quels événements doivent être capturés, quelle rétention, quel format d’export. La granularité réelle des logs peut différer de ce que tu imagines. Vérifier ça avant de signer un contrat Enterprise, c’est non-négociable.
| Fonctionnalité | Plan Pro | Plan Teams | Plan Enterprise |
|---|---|---|---|
| SSO SAML/OIDC | Non | Partiel | Oui |
| Audit logs exportables | Non | Basique | Complet |
| Gestion centralisée licences | Non | Oui | Oui |
| Contrôles de politique IA | Non | Limité | Avancé |
| Support dédié | Non | Non | Oui |
Le workflow, étape par étape
Créer ton organisation Enterprise
15-30 min
La première chose à faire, c’est créer ton organisation dans le portail admin Windsurf. Tu assignes les administrateurs, tu définis les domaines email autorisés (ex : @tonentreprise.com), et tu choisis la politique d’invitation par défaut. Autoriser uniquement les adresses email de ton domaine est une bonne pratique : ça évite qu’un développeur invite une adresse personnelle par mégarde.
Important
La configuration du domaine autorisé s’applique aux nouvelles invitations, pas aux comptes existants déjà dans l’organisation. Si tu as des développeurs onboardés avec des adresses personnelles avant la mise en place de cette politique, tu dois les gérer manuellement.Configurer le SSO SAML/OIDC
30-60 min
Dans le tableau de bord admin Windsurf, tu trouves la section SSO. Le flux standard : tu génères les métadonnées SAML côté Windsurf (ACS URL, Entity ID), tu les imports dans ton IdP pour créer l’application, puis tu récupères les métadonnées de l’IdP pour les configurer côté Windsurf.
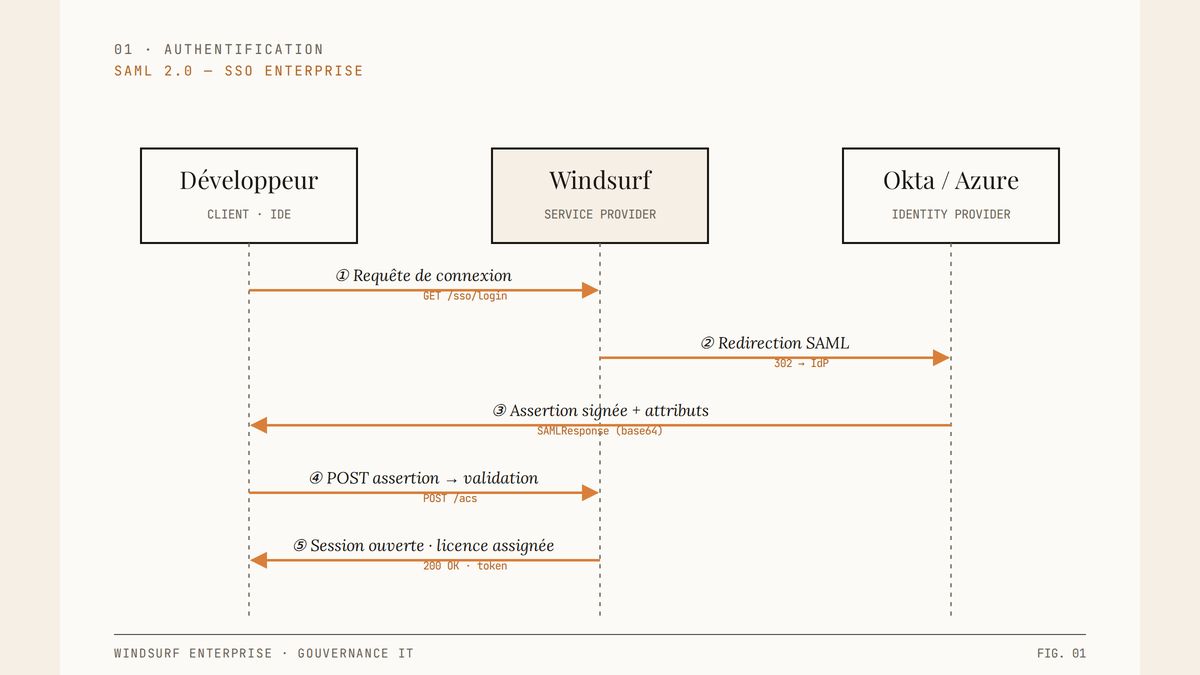
La partie critique : tester avec un compte de test avant de forcer le SSO sur l’ensemble de l’organisation. Si ta configuration SAML a une erreur, tu peux te verrouiller toi-même hors du tableau de bord admin. Windsurf conserve généralement un accès de secours par email pour les super-admins, mais valide ça avec leur équipe support avant de basculer. OIDC suit une logique similaire mais utilise des endpoints OAuth2 standards. Si ton organisation utilise déjà OIDC pour d’autres outils SaaS, le flux te sera familier et l’intégration sera plus rapide.
Activer et configurer les journaux d'audit
20-30 min
Les journaux d’audit de Windsurf capturent les actions des utilisateurs dans l’environnement. L’activation se fait depuis le tableau de bord admin, section Audit & Compliance. Tu configures quels types d’événements sont capturés, la durée de rétention dans la plateforme, et les destinations d’export.
Le format d’export standard est JSON. Pour l’intégration avec un SIEM comme Splunk ou Elastic, tu auras probablement besoin d’un connecteur ou d’un pipeline intermédiaire. Windsurf ne fournit pas de connecteurs SIEM natifs dans tous les cas, vérifie la compatibilité avec ton stack de sécurité.
Important
Les journaux d’audit couvrent les actions utilisateurs dans l’interface Windsurf, mais la granularité sur les prompts IA spécifiques envoyés à Cascade peut varier selon ta configuration. Si ta politique de conformité exige un log de chaque interaction IA, valide explicitement ce périmètre avec l’équipe Enterprise Windsurf avant de signer.Gérer les licences et les permissions centralement
10-20 min
La gestion centralisée des licences, c’est l’une des douleurs concrètes que le plan Teams et Enterprise résout. Sans ça, chaque développeur gère son propre abonnement, et quand quelqu’un quitte, tu dois espérer qu’il pense à annuler ou que tu penses à lui demander. Depuis le tableau de bord admin, tu assignes les licences par utilisateur ou par groupe. Le déprovisionning (retrait de l’accès) peut être synchronisé avec ton IdP via SCIM si ton plan le supporte. Un développeur qui quitte l’organisation et dont le compte est désactivé dans Okta, par exemple, perd automatiquement son accès à Windsurf. C’est le genre de chose que les équipes IT apprécient.
Configurer les contrôles de politique IA
15-25 min
Windsurf permet de configurer au niveau de l’organisation quels modèles IA sont accessibles via Cascade. Pour les équipes avec des restrictions contractuelles sur l’IA (contrats client qui interdisent l’envoi de code à certains fournisseurs, par exemple), la capacité à restreindre les modèles disponibles est non-négociable.
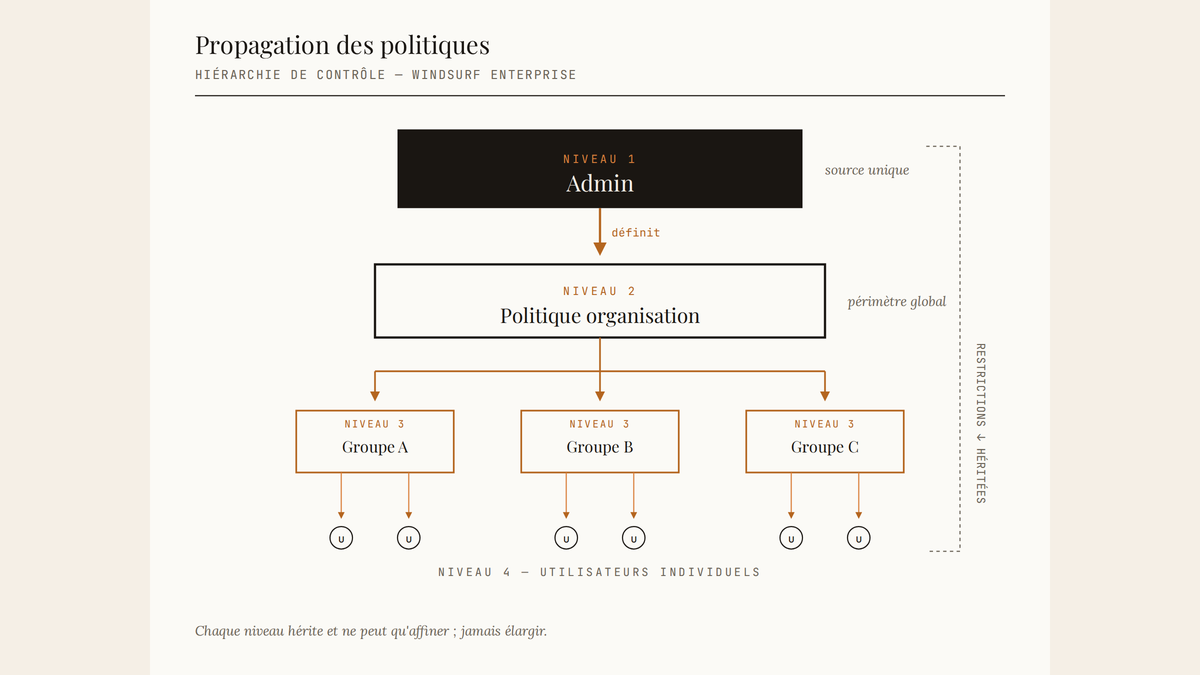
Tu peux aussi configurer des limites d’usage au niveau de l’équipe ou de l’organisation. Ça évite les surprises sur la facture en fin de mois quand un développeur part sur une génération intensive.
Effort de gouvernance
L’intégration Devin : ce que ça change concrètement
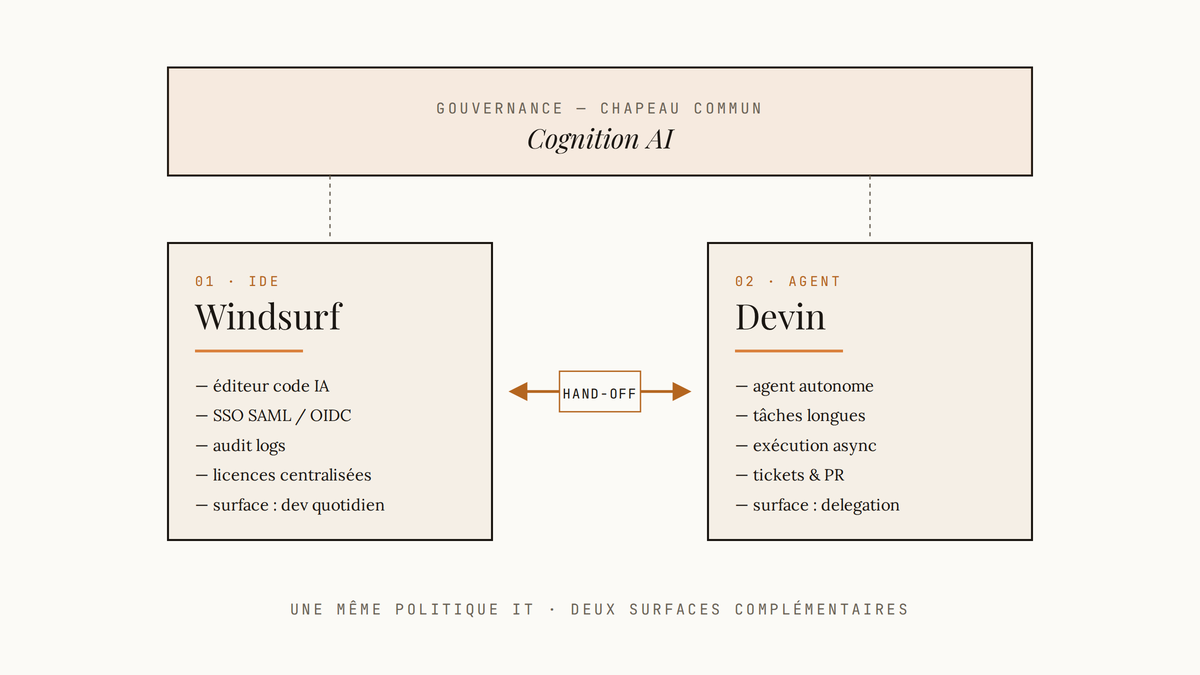
Windsurf a été acquis par Cognition AI, l’entreprise derrière Devin, l’agent de développement autonome. Cette acquisition n’est pas un détail de coulisses : elle positionne Windsurf comme un environnement unifié entre l’assistant de code interactif (Cascade dans Windsurf) et l’agent autonome (Devin). Concrètement, ça veut dire que les organisations qui déploient Windsurf Enterprise ont la perspective d’un pipeline où un développeur travaille dans Windsurf et délègue des tâches à Devin depuis le même environnement, sous le même périmètre de gouvernance. C’est une proposition différente de Cursor, qui reste un éditeur avec des agents mais sans agent autonome propriétaire intégré. Pour les équipes qui évaluent un IDE IA sur un horizon de quelques années, cette convergence Windsurf-Devin change l’équation. La gouvernance que tu configures aujourd’hui dans Windsurf Enterprise sera potentiellement la même couche qui encadre tes agents autonomes demain.
Quelques trucs bons à savoir
- Windsurf est un fork de VS Code : tes extensions VS Code compatibles fonctionnent généralement, mais certaines extensions liées aux fonctionnalités propriétaires Microsoft peuvent se comporter différemment.
- Le plan Enterprise est à tarif négocié : le prix dépend de la taille de l’équipe, des fonctionnalités requises et probablement de la durée d’engagement. Prévois du temps pour le processus commercial.
- La maturité Enterprise est encore en évolution : Windsurf a accéléré sur la couche gouvernance, mais certaines intégrations enterprise (SCIM, connecteurs SIEM spécifiques) peuvent ne pas être disponibles ou complètes selon la taille de ton organisation. Demande une démo technique, pas juste une démo commerciale.
- Les journaux d’audit ne couvrent pas tout ce que tu imagines : si tu as des exigences de conformité précises (SOC 2, ISO 27001, HIPAA), demande explicitement à Windsurf leur attestation de conformité et la liste des contrôles couverts.
- La suppression du système de crédits Windsurf date du 19 mars 2026 : le modèle de facturation a changé, la documentation plus ancienne ne reflète plus le fonctionnement actuel.
Le hic
Soyons clairs. Windsurf marque des points réels sur la couche gouvernance par rapport à Cursor, particulièrement sur le SSO et la gestion centralisée. Mais Cursor reste plus mature sur les fonctionnalités IA pures et a plus d’un million d’utilisateurs en 2026, ce qui représente un écosystème, une documentation communautaire, et une maturité de produit que Windsurf n’a pas encore au même niveau. Le hic numéro un : la granularité des journaux d’audit. Windsurf ne publie pas de liste exhaustive des événements capturés. Si tu as un auditeur de conformité qui va éplucher tes logs IA, tu dois valider cette granularité avant de te vendre sur une couverture que le produit ne garantit pas encore explicitement. Le hic numéro deux : la maturité variable selon le plan. « Enterprise » sur le papier et « Enterprise » en pratique peuvent être deux choses différentes selon la taille de ton organisation et le délai depuis lequel Windsurf a lancé ces fonctionnalités. Les petites organisations qui signent un contrat Enterprise aujourd’hui entrent dans un produit en croissance rapide, ce qui veut dire aussi des changements fréquents dans l’interface et les APIs admin. Le hic numéro trois : l’intégration Devin est une proposition future autant qu’une réalité présente. La convergence est réelle, mais demande à Windsurf ce qui est disponible aujourd’hui versus ce qui est sur leur roadmap, et ne planifie pas une architecture autour d’une intégration qui n’existe pas encore en production.
| Critère | Windsurf Enterprise | Cursor Teams (40 $US/user/mois) |
|---|---|---|
| SSO SAML/OIDC | Oui (Enterprise) | Oui |
| Journaux d'audit | Oui (granularité à valider) | Limité |
| Agent autonome intégré | Devin (roadmap) | Non propriétaire |
| Maturité IA pures | En progression | Plus mature |
| Base utilisateurs | Plus petite | Plus d'un million |
| Prix Teams | 30 $US/user/mois | 40 $US/user/mois |
Check-list finale
✓ Avant de lancer
Verdict + prochaines étapes
Windsurf Enterprise vaut la peine d’être évalué sérieusement si ton organisation a des exigences IT formelles que Cursor ne couvre pas encore aussi proprement : SSO , audit logs, gestion centralisée des licences, et la perspective d’une gouvernance unifiée avec Devin. Si tu cherches principalement la meilleure expérience IA pour des développeurs individuels sans contraintes IT particulières, Cursor reste plus mature et a un écosystème plus large. La prochaine étape concrète : demande une démo technique Enterprise à Windsurf en apportant ta liste d’exigences de conformité précises. Fais-leur tester les journaux d’audit sur les scénarios qui comptent pour toi. Ne signe pas sur la foi d’une présentation commerciale.
Check tes courriels.
Lien à cliquer pour confirmer ton abonnement.
Texte par David Cyr